
TL;DR
10 lectura mínimaLa Computer Fraud and Abuse Act, 18 U.S.C. § 1030, convierte en delito federal acceder intencionalmente a un ordenador "without authorization or exceeds authorized access" (sin autorización o excediendo el acceso autorizado). En Van Buren v. United States (2021), el Supreme Court sostuvo que "exceeds authorized access" solo cubre a quien accede a archivos, carpetas o bases de datos que le están vedados, no a quien usa mal información que sí podía alcanzar. En hiQ Labs v. LinkedIn, el Ninth Circuit sostuvo dos veces que hiQ había planteado una cuestión seria sobre si el scraping de datos que LinkedIn había hecho públicamente accesibles, sin necesidad de iniciar sesión, queda fuera de la cláusula "without authorization" de la CFAA. Esta página explica la ley y ambas resoluciones; no es asesoramiento legal.
¿Qué es la Computer Fraud and Abuse Act?
Los fiscales federales y los demandantes civiles de Estados Unidos se apoyan en la Computer Fraud and Abuse Act, una ley de 1986 codificada en 18 U.S.C. § 1030, para perseguir a cualquiera que acceda a un ordenador sin permiso o más allá del permiso que se le concedió. La disposición central de la ley, § 1030(a)(2), impone responsabilidad a una persona que "intentionally accesses a computer without authorization or exceeds authorized access" y con ello obtiene información de un ordenador usado en el comercio interestatal, una categoría que abarca casi cualquier ordenador conectado a internet. La CFAA sustenta tanto cargos penales presentados por el Department of Justice como demandas civiles presentadas por una empresa cuyos ordenadores fueron accedidos, razón por la que aparece constantemente en disputas sobre scraping, exempleados y uso indebido de cuentas.
Esta página explica lo que dice la ley y cómo dos resoluciones judiciales moldearon su significado. No es asesoramiento legal, y una empresa que esté evaluando un proyecto de scraping o una disputa de acceso necesita su propio abogado para aplicar estas resoluciones a sus hechos.
¿Qué prohíbe realmente la CFAA?
La CFAA prohíbe siete categorías de conducta contra un "ordenador protegido", y las dos que aparecen con más frecuencia fuera de los casos de seguridad nacional son acceder a un ordenador "without authorization" y acceder a un ordenador con permiso para luego obtener información que quien accede no tiene derecho a obtener, lo que la ley llama exceder el acceso autorizado. La sección 1030(e)(6) define "exceeds authorized access" como acceder "a computer with authorization and to use such access to obtain or alter information in the computer that the accesser is not entitled so to obtain or alter." (a un ordenador con autorización y usar ese acceso para obtener o alterar información en el ordenador que quien accede no está autorizado así a obtener o alterar). La ley vincula sanciones penales y, mediante el § 1030(g), un derecho de acción civil a esta conducta cuando causa un daño o una pérdida que cumpla los requisitos.
El mecanismo que hace tan controvertida a la CFAA es lo que deja sin definir. El Congreso escribió una definición precisa para "exceeds authorized access", pero nunca definió "without authorization" en absoluto, dejando que los tribunales determinen dónde termina el permiso de una persona para estar en un sistema informático.
¿Qué significa "without authorization" bajo la CFAA?
La frase "without authorization" no está definida en ninguna parte de 18 U.S.C. § 1030, y ese vacío es la razón por la que la CFAA ha producido resoluciones contradictorias en los tribunales federales de apelación durante dos décadas. Algunos tribunales leen la frase de forma estricta, en el sentido de eludir una barrera técnica como una contraseña o un muro de inicio de sesión, mientras que otros la leen de forma más amplia, incluyendo el incumplimiento de los términos de servicio de un sitio web después de que se le haya pedido a alguien que se detenga. Una empresa que quiere que se trate a un visitante como no autorizado tiene que señalar algo concreto, como credenciales revocadas o una carta de cese y desistimiento, en lugar de confiar en el propio texto de la ley para trazar la línea.
| Término de la CFAA | Dónde está definido | Qué cubre |
|---|---|---|
| Exceeds authorized access | § 1030(e)(6), definido en la ley | Usar un acceso válido para llegar a archivos, carpetas o bases de datos vedados a ese usuario |
| Without authorization | No definido en la ley | Acceder a un ordenador sin ningún permiso, una línea que los tribunales han trazado caso por caso |
| Protected computer | § 1030(e)(2), definido en la ley | Cualquier ordenador usado en el comercio interestatal o exterior, o que lo afecte, o en la comunicación |
¿Qué decidió Van Buren v. United States?
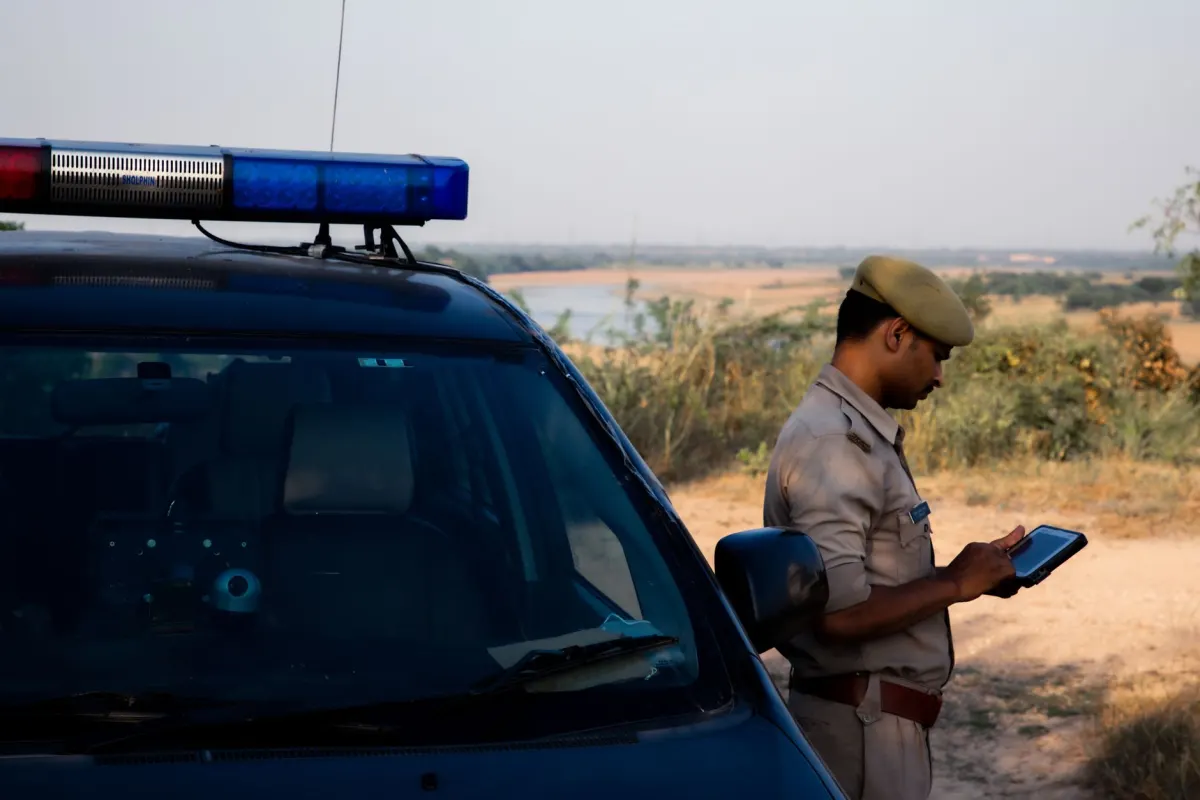
El Supreme Court decidió Van Buren v. United States el 3 de junio de 2021, sosteniendo que una persona "exceeds authorized access" bajo la CFAA solo cuando accede a un ordenador con permiso y luego llega a un archivo, una carpeta o una base de datos que le está vedada, no cuando usa mal información que de otro modo podía alcanzar. El caso involucró a un sargento de policía de Georgia, Nathan Van Buren, que usó sus propias credenciales válidas de coche patrulla para buscar en una base de datos de matrículas a cambio de dinero, un uso que la política de su departamento prohibía. Escribiendo para una mayoría de seis contra tres, la Justice Barrett rechazó el argumento del gobierno de que infringir una política de uso del ordenador estando por lo demás autorizado cuenta como exceder el acceso, calificando eso de una cuestión "gates-up-or-down" (de puerta abierta o puerta cerrada): o bien una persona puede acceder a un archivo o sistema concreto, o no puede, y la CFAA no vigila lo que hace una vez que se le ha dejado entrar.
Esa lectura importa más allá de una sola base de datos policial, porque el argumento rechazado del gobierno habría convertido en delito federal a cualquier empleado que revisara su correo personal o leyera noticias en un ordenador de trabajo incumpliendo la política de la empresa, un resultado que la mayoría calificó de una "breathtaking amount" (una cantidad asombrosa) de uso informático cotidiano recién criminalizado. La sentencia del Eleventh Circuit contra Van Buren fue revocada y devuelta.
¿Qué decidió hiQ v. LinkedIn sobre el scraping de datos públicos?
El Ninth Circuit sostuvo, primero en 2019 y de nuevo tras la devolución en 2022, que hiQ Labs había planteado una cuestión legal seria sobre si el scraping de datos que los miembros de LinkedIn ya habían hecho visibles públicamente, sin necesidad de cuenta ni contraseña, queda fuera de la cláusula "without authorization" de la CFAA. HiQ, una empresa de análisis de datos, usaba bots automatizados para recopilar información de perfiles públicos de LinkedIn; después de que LinkedIn enviara una carta de cese y desistimiento y bloqueara el acceso de hiQ, hiQ demandó pidiendo una medida cautelar en lugar de esperar a ser demandada. La sentencia original del Ninth Circuit, presentada el 9 de septiembre de 2019, confirmó una medida cautelar preliminar que impedía a LinkedIn bloquear a hiQ, razonando que el lenguaje "without authorization" de la CFAA limita su alcance de la forma más natural "to computer information for which authorization or access permission, such as password authentication, is generally required." (a información informática para la cual generalmente se requiere autorización o permiso de acceso, como la autenticación por contraseña).
El Supreme Court anuló después esa sentencia y devolvió el caso para su reconsideración a la luz de Van Buren. Tras la devolución, el Ninth Circuit reafirmó la medida cautelar el 18 de abril de 2022, concluyendo que Van Buren reforzaba su razonamiento anterior: la CFAA prohíbe acceder a un "ordenador protegido" sin autorización, y hiQ seguía planteando una cuestión seria sobre si el scraping de páginas de perfil públicas, que no requerían contraseña para verse, podía siquiera ser "without authorization". Ambas resoluciones llegaron en la fase de medida cautelar preliminar, así que el tribunal estaba evaluando si era probable que hiQ ganara, no dictando una sentencia final de que todo scraping de datos públicos sea legal; una página que requiere iniciar sesión, o una empresa que ha revocado el acceso de un usuario concreto, se sitúa en un terreno legal distinto.
¿Se aplica la CFAA a una herramienta de social listening o monitoreo?
Una herramienta que lee publicaciones y comentarios que una plataforma ya muestra al público, tal como is web scraping legal explica para el scraping en general, se sitúa en esta línea más cerca del lado hiQ que del lado Van Buren, porque no se elude ningún inicio de sesión ni se hace mal uso de ninguna concesión de acceso específica. El mecanismo que realmente determina la situación legal de una herramienta de monitoreo son los propios términos de servicio de la plataforma y cualquier regla de robots.txt, que operan con independencia de la CFAA y pueden restringir conductas que la propia CFAA no alcanza. Un equipo que se apoya en una API pública, tal como el comparativo de la API de Reddit de RedReplier explica para los datos de Reddit, evita por completo la cuestión de la autorización, ya que la plataforma concede el acceso según sus propios términos declarados en lugar de que ese acceso se infiera de lo que un rastreador como CCBot puede alcanzar técnicamente.
Preguntas frecuentes
¿Es la Computer Fraud and Abuse Act una ley penal o una ley civil?
Ambas cosas. El Department of Justice puede presentar cargos penales bajo 18 U.S.C. § 1030, y una empresa que sufra un daño o una pérdida que cumpla los requisitos también puede demandar civilmente bajo el § 1030(g). Van Buren fue un proceso penal, mientras que hiQ v. LinkedIn fue una disputa civil sobre una medida cautelar.
¿Dictó el Supreme Court que el scraping de datos públicos es siempre legal?
No. La propia sentencia del Supreme Court de 2021 fue Van Buren v. United States, que abordó "exceeds authorized access", no el scraping. La cuestión del scraping la decidió el Ninth Circuit en hiQ v. LinkedIn, en la fase de medida cautelar preliminar, que encontró una cuestión seria a favor de hiQ en lugar de una regla final que cubra cada disputa de scraping.
¿Cuál es la diferencia entre "without authorization" y "exceeds authorized access"?
"Exceeds authorized access" está definido en el § 1030(e)(6) y cubre a alguien que tiene cierto acceso pero llega a archivos o datos más allá de lo que tiene derecho a obtener. "Without authorization" no está definido en la ley y cubre a alguien sin ningún acceso en absoluto, la cuestión que Van Buren dejó para casos posteriores y que hiQ abordó para datos públicos.

RedReplier
Comenzar
Reddit, X, Bluesky y HN
Alertas de intención en tiempo real
Respuestas IA ilimitadas
Ordenado por intención de compra
¿Infringe la CFAA iniciar sesión y luego incumplir los términos de servicio de un sitio web?
La resolución de Van Buren dice que exceder el acceso autorizado exige llegar a un archivo, una carpeta o una base de datos vedados, no solo infringir una política de uso mientras se está por lo demás autorizado a entrar. Ese razonamiento pesa en contra de tratar un mero incumplimiento de los términos de servicio como una infracción de la CFAA, aunque un tribunal aún podría considerar el acceso no autorizado por otros hechos, como un inicio de sesión que el propietario del sitio haya revocado.
¿Significa hiQ v. LinkedIn que cualquier empresa puede hacer scraping de cualquier perfil público de LinkedIn?
No. hiQ abordó datos que LinkedIn había hecho visibles sin necesidad de cuenta, y ambas sentencias del Ninth Circuit fueron preliminares, y encontraron una cuestión legal seria en lugar de dictar una sentencia final para cada scraper. Los términos de servicio de una plataforma, las reclamaciones de derechos de autor y las reclamaciones de derecho estatal aún pueden restringir el scraping incluso donde la CFAA no llega.
¿Dónde puedo leer las resoluciones judiciales reales en lugar de un resumen?
Van Buren v. United States está publicada como slip opinion del Supreme Court en 593 U.S. ___ (2021), y hiQ Labs, Inc. v. LinkedIn Corp. está publicada en 938 F.3d 985 (9th Cir. 2019) y, tras la devolución, en 31 F.4th 1180 (9th Cir. 2022). Ambas están disponibles en los propios sitios web de los tribunales y en bases de datos legales gratuitas como Justia y CourtListener.
¿Qué es un "protected computer" bajo la CFAA?
La sección 1030(e)(2) define un protected computer como aquel usado en el comercio o la comunicación interestatal o exterior, o que los afecta, una categoría que cubre casi cualquier computadora conectada a internet. Las dos variantes centrales de la CFAA, el acceso sin autorización y el exceso de acceso autorizado, solo se aplican a un protected computer.
¿Incumplir las reglas de robots.txt puede violar la CFAA?
No por sí solo. Robots.txt opera de forma independiente de la CFAA, junto con los términos de servicio de una plataforma, y puede restringir conductas que la CFAA misma no alcanza. Incumplir robots.txt es una cuestión distinta de si el acceso fue "without authorization" o excedió el acceso autorizado.
¿Qué es la prueba "gates-up-or-down" de Van Buren?
La jueza Barrett describió el exceso de acceso autorizado en Van Buren como una cuestión "gates-up-or-down": una persona puede acceder a un archivo o sistema determinado, o no puede. La Corte usó ese marco para rechazar el argumento del gobierno de que hacer mal uso de información que la persona sí puede alcanzar, como violar una política de uso del computador, cuenta como exceder el acceso.
¿Por qué la Supreme Court devolvió hiQ v. LinkedIn al Ninth Circuit?
La Supreme Court anuló el fallo original de 2019 del Ninth Circuit en hiQ v. LinkedIn y devolvió el caso para que se reconsiderara a la luz de su propia decisión en Van Buren. Al reconsiderarlo, el Ninth Circuit reafirmó la medida cautelar el 18 de abril de 2022 y concluyó que Van Buren reforzaba, en lugar de debilitar, su razonamiento anterior.
Vernos más en Google
Un clic marca RedReplier como fuente preferida y nuestros artículos aparecen más arriba en tus Noticias destacadas, el modo IA y los resúmenes con IA.
Antes de irte...
RedReplier
Detecta a cada comprador que busca lo que vendes
RedReplier vigila Reddit, X, Bluesky y Hacker News en tiempo real, clasifica cada hilo por intención de compra y redacta tu respuesta, para que llegues primero.
Reddit, X, Bluesky y HN
Alertas de intención en tiempo real
Respuestas IA ilimitadas
Ordenado por intención de compra
Artículos relacionados
¿Cuándo es legal el web scraping? Cuatro preguntas, cuatro respuestas distintas
Ninguna ley hace legal el web scraping: la CFAA, el contrato, los derechos de autor y el GDPR responden aparte, y hiQ Labs v. LinkedIn dividió las primeras.


Qué recopila CCBot para el archivo web abierto de Common Crawl
CCBot, rastreador de Common Crawl, arma un archivo abierto que laboratorios de IA filtran para entrenar modelos, y una regla en robots.txt lo controla todo.
El rastreador de entrenamiento de IA de Meta, meta-externalagent, y cómo bloquearlo
Meta ejecuta meta-externalagent para recopilar páginas públicas y entrenar sus modelos de IA. Aquí están el user agent exacto y el bloqueo en robots.txt.