
TL;DR
9 Min. gelesenDer Computer Fraud and Abuse Act, 18 U.S.C. § 1030, macht es zu einer Bundesstraftat, vorsätzlich auf einen Computer zuzugreifen "without authorization or exceeds authorized access" (ohne Autorisierung oder unter Überschreitung der autorisierten Zugriffsberechtigung). In Van Buren v. United States (2021) entschied der Supreme Court, dass "exceeds authorized access" nur jemanden erfasst, der auf Dateien, Ordner oder Datenbanken zugreift, die für ihn gesperrt sind, nicht jemanden, der Informationen missbraucht, die er rechtmäßig erreichen durfte. In hiQ Labs v. LinkedIn entschied der Ninth Circuit zweimal, dass hiQ eine ernsthafte Rechtsfrage aufgeworfen hatte, ob das Scraping von Daten, die LinkedIn ohne Login-Pflicht öffentlich zugänglich gemacht hatte, außerhalb der "without authorization"-Klausel der CFAA liegt. Diese Seite erklärt das Gesetz und beide Urteile; sie stellt keine Rechtsberatung dar.
Was ist der Computer Fraud and Abuse Act?
Bundesstaatsanwälte und Zivilkläger in den USA stützen sich auf den Computer Fraud and Abuse Act, ein Gesetz von 1986, kodifiziert in 18 U.S.C. § 1030, um gegen jeden vorzugehen, der ohne Erlaubnis oder über die ihm erteilte Erlaubnis hinaus auf einen Computer zugreift. Die Kernvorschrift des Gesetzes, § 1030(a)(2), begründet eine Haftung für eine Person, die "intentionally accesses a computer without authorization or exceeds authorized access" und dadurch Informationen von einem im zwischenstaatlichen Handel genutzten Computer erlangt, eine Kategorie, die nahezu jeden mit dem Internet verbundenen Computer erfasst. Die CFAA trägt sowohl Strafanzeigen des Department of Justice als auch Zivilklagen eines Unternehmens, dessen Computer angegriffen wurden, weshalb sie ständig in Streitigkeiten über Scraping, ehemalige Mitarbeiter und Kontomissbrauch auftaucht.
Diese Seite erklärt, was das Gesetz besagt und wie zwei Gerichtsurteile seine Bedeutung geprägt haben. Sie stellt keine Rechtsberatung dar, und ein Unternehmen, das ein Scraping-Projekt oder einen Zugriffsstreit abwägt, braucht einen eigenen Anwalt, um diese Urteile auf seinen Sachverhalt anzuwenden.
Was verbietet die CFAA tatsächlich?
Die CFAA verbietet sieben Kategorien von Verhalten gegenüber einem "geschützten Computer", und die beiden, die außerhalb von Fällen der nationalen Sicherheit am häufigsten vorkommen, sind der Zugriff auf einen Computer "without authorization" und der Zugriff auf einen Computer mit Erlaubnis, bei dem die zugreifende Person anschließend Informationen erlangt, zu deren Erhalt sie nicht berechtigt ist, was das Gesetz als Überschreiten der autorisierten Zugriffsberechtigung bezeichnet. § 1030(e)(6) definiert "exceeds authorized access" als den Zugriff "a computer with authorization and to use such access to obtain or alter information in the computer that the accesser is not entitled so to obtain or alter." (auf einen Computer mit Autorisierung, wobei dieser Zugriff genutzt wird, um Informationen im Computer zu erlangen oder zu verändern, zu deren Erhalt oder Veränderung die zugreifende Person so nicht berechtigt ist). Das Gesetz knüpft an dieses Verhalten strafrechtliche Sanktionen und, über § 1030(g), einen zivilrechtlichen Klageanspruch, wenn es einen anrechenbaren Schaden oder Verlust verursacht.
Der Mechanismus, der die CFAA so umstritten macht, ist das, was sie undefiniert lässt. Der Kongress schrieb eine präzise Definition für "exceeds authorized access", definierte "without authorization" aber überhaupt nicht, sodass die Gerichte klären müssen, wo die Erlaubnis einer Person, sich auf einem Computersystem aufzuhalten, endet.
Was bedeutet "without authorization" nach der CFAA?
Die Formulierung "without authorization" ist nirgendwo in 18 U.S.C. § 1030 definiert, und diese Lücke ist der Grund, warum die CFAA seit zwei Jahrzehnten widersprüchliche Urteile der Bundesberufungsgerichte hervorbringt. Manche Gerichte lesen die Formulierung eng, im Sinne der Umgehung einer technischen Barriere wie eines Passworts oder einer Login-Sperre, während andere sie weiter lesen und darunter auch einen Verstoß gegen die Nutzungsbedingungen einer Website fassen, nachdem der Betreiber zum Aufhören aufgefordert hat. Ein Unternehmen, das einen Besucher als unbefugt behandelt sehen will, muss auf etwas Konkretes verweisen, etwa entzogene Zugangsdaten oder ein Unterlassungsschreiben, statt sich auf den Wortlaut des Gesetzes selbst zu verlassen, um die Grenze zu ziehen.
| CFAA-Begriff | Wo er definiert ist | Was er abdeckt |
|---|---|---|
| Exceeds authorized access | § 1030(e)(6), im Gesetz definiert | Nutzung eines gültigen Zugriffs, um auf Dateien, Ordner oder Datenbanken zuzugreifen, die für diesen Nutzer gesperrt sind |
| Without authorization | Nicht im Gesetz definiert | Zugriff auf einen Computer ganz ohne Erlaubnis, eine Grenze, die Gerichte von Fall zu Fall gezogen haben |
| Protected computer | § 1030(e)(2), im Gesetz definiert | Jeder Computer, der im oder für den zwischenstaatlichen oder ausländischen Handel oder die Kommunikation genutzt wird oder ihn betrifft |
Was entschied Van Buren v. United States?
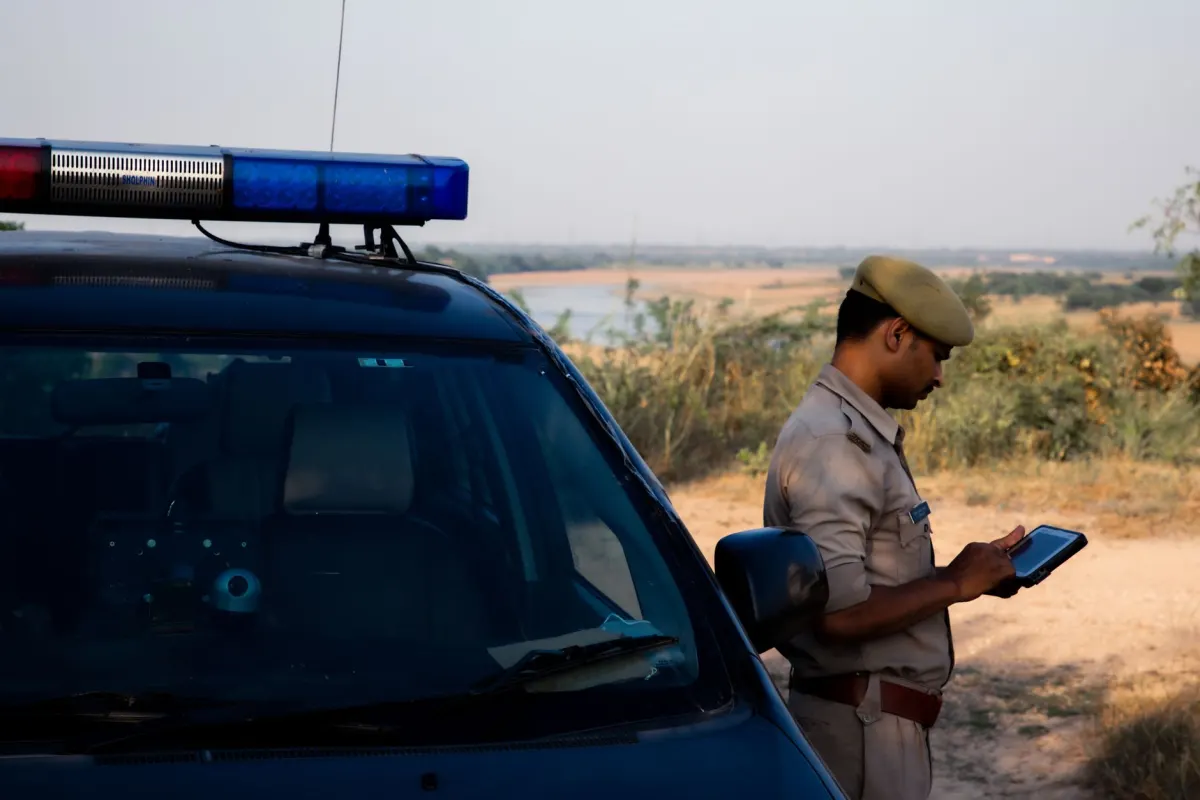
Der Supreme Court entschied Van Buren v. United States am 3. Juni 2021 und hielt fest, dass eine Person "exceeds authorized access" nach der CFAA nur dann, wenn sie mit Erlaubnis auf einen Computer zugreift und anschließend eine Datei, einen Ordner oder eine Datenbank erreicht, die für sie gesperrt ist, nicht wenn sie Informationen missbraucht, die sie ansonsten erreichen durfte. Der Fall betraf einen Polizeisergeanten aus Georgia, Nathan Van Buren, der seine eigenen gültigen Streifenwagen-Zugangsdaten nutzte, um gegen Geld eine Kennzeichendatenbank zu durchsuchen, eine Nutzung, die die Dienstvorschrift seiner Behörde verbot. Für die Mehrheit von sechs zu drei Stimmen schrieb Justice Barrett und wies das Argument der Regierung zurück, dass ein Verstoß gegen eine Nutzungsrichtlinie für Computer bei ansonsten bestehender Autorisierung als Überschreiten des Zugriffs zähle; sie bezeichnete das als eine "gates-up-or-down" Frage (eine Frage von offenem oder geschlossenem Tor): Entweder kann eine Person auf eine bestimmte Datei oder ein System zugreifen, oder sie kann es nicht, und die CFAA überwacht nicht, was die Person tut, nachdem sie hereingelassen wurde.
Diese Lesart reicht über eine einzelne Polizeidatenbank hinaus, denn das verworfene Argument der Regierung hätte aus jedem Angestellten, der entgegen der Unternehmensrichtlinie private E-Mails checkte oder auf einem Arbeitscomputer Nachrichten las, einen Bundesstraftäter gemacht, ein Ergebnis, das die Mehrheit als eine "breathtaking amount" (eine atemberaubende Menge) neu kriminalisierter, alltäglicher Computernutzung bezeichnete. Das Urteil des Eleventh Circuit gegen Van Buren wurde aufgehoben und zurückverwiesen.
Was entschied hiQ v. LinkedIn zum Scraping öffentlicher Daten?
Der Ninth Circuit entschied, zuerst 2019 und dann erneut nach Zurückverweisung 2022, dass hiQ Labs eine ernsthafte Rechtsfrage aufgeworfen hatte, ob das Scraping von Daten, die LinkedIn-Mitglieder bereits öffentlich einsehbar gemacht hatten, ohne dass ein Konto oder ein Passwort nötig war, außerhalb der "without authorization"-Klausel der CFAA liegt. HiQ, ein Datenanalyseunternehmen, nutzte automatisierte Bots, um Informationen von öffentlichen LinkedIn-Profilen zu sammeln; nachdem LinkedIn ein Unterlassungsschreiben geschickt und den Zugriff von hiQ blockiert hatte, klagte hiQ auf eine einstweilige Verfügung, statt abzuwarten, selbst verklagt zu werden. Die ursprüngliche Entscheidung des Ninth Circuit, eingereicht am 9. September 2019, bestätigte eine einstweilige Verfügung, die LinkedIn daran hinderte, hiQ zu blockieren, mit der Begründung, dass die Formulierung "without authorization" der CFAA ihre Reichweite am naheliegendsten auf "to computer information for which authorization or access permission, such as password authentication, is generally required." (auf Computerinformationen, für die im Allgemeinen eine Autorisierung oder Zugriffserlaubnis, wie eine Passwortauthentifizierung, erforderlich ist) beschränke.
Der Supreme Court hob dieses Urteil später auf und verwies den Fall zur erneuten Prüfung im Licht von Van Buren zurück. Nach der Zurückverweisung bestätigte der Ninth Circuit die einstweilige Verfügung am 18. April 2022 erneut und stellte fest, dass Van Buren seine frühere Argumentation bestärkte: Die CFAA verbietet den Zugriff auf einen "geschützten Computer" ohne Autorisierung, und hiQ hatte weiterhin eine ernsthafte Frage aufgeworfen, ob das Scraping öffentlicher Profilseiten, für deren Ansicht kein Passwort nötig war, überhaupt "without authorization" sein könne. Beide Entscheidungen ergingen im Stadium der einstweiligen Verfügung, das Gericht beurteilte also, ob hiQ voraussichtlich gewinnen würde, und erließ kein abschließendes Urteil, dass jedes Scraping öffentlicher Daten rechtmäßig sei; eine Seite, die einen Login erfordert, oder ein Unternehmen, das den Zugriff eines bestimmten Nutzers entzogen hat, steht auf anderem rechtlichem Boden.
Gilt die CFAA für ein Social-Listening- oder Monitoring-Tool?
Ein Tool, das Beiträge und Kommentare liest, die eine Plattform bereits öffentlich zeigt, genauso wie ist web scraping legal das für Scraping allgemein erklärt, steht auf dieser Linie näher an der hiQ-Seite als an der Van-Buren-Seite, weil kein Login umgangen und keine konkrete Zugriffsgewährung missbraucht wird. Der Mechanismus, der den rechtlichen Stand eines Monitoring-Tools tatsächlich bestimmt, sind die eigenen Nutzungsbedingungen der Plattform und jede robots.txt-Regel, die unabhängig von der CFAA wirken und Verhalten einschränken können, das die CFAA selbst nicht erfasst. Ein Team, das sich auf eine öffentliche API stützt, so wie es RedRepliers Reddit-API-Vergleich für Reddit-Daten erklärt, umgeht die Autorisierungsfrage vollständig, weil die Plattform den Zugriff nach eigenen erklärten Bedingungen gewährt, statt dass dieser Zugriff daraus abgeleitet wird, was ein Crawler wie CCBot technisch erreichen kann.
Häufig gestellte Fragen
Ist der Computer Fraud and Abuse Act ein Straf- oder ein Zivilgesetz?
Beides. Das Department of Justice kann Strafanzeigen nach 18 U.S.C. § 1030 erheben, und ein Unternehmen, das einen anrechenbaren Schaden oder Verlust erleidet, kann außerdem nach § 1030(g) zivilrechtlich klagen. Van Buren war ein Strafverfahren, während hiQ v. LinkedIn ein zivilrechtlicher Streit um eine einstweilige Verfügung war.
Hat der Supreme Court entschieden, dass Scraping öffentlicher Daten immer legal ist?
Nein. Das eigene Urteil des Supreme Court von 2021 war Van Buren v. United States, das sich mit "exceeds authorized access" befasste, nicht mit Scraping. Die Scraping-Frage entschied der Ninth Circuit in hiQ v. LinkedIn im Stadium der einstweiligen Verfügung, wo er eine ernsthafte Frage zugunsten von hiQ feststellte, statt eine endgültige Regel für jeden Scraping-Streit aufzustellen.
Was ist der Unterschied zwischen "without authorization" und "exceeds authorized access"?
"Exceeds authorized access" ist in § 1030(e)(6) definiert und erfasst jemanden, der über einen gewissen Zugriff verfügt, aber Dateien oder Daten erreicht, die über das hinausgehen, wozu er berechtigt ist. "Without authorization" ist im Gesetz nicht definiert und erfasst jemanden ganz ohne Zugriff, die Frage, die Van Buren späteren Fällen überließ und die hiQ für öffentliche Daten behandelte.

RedReplier
Loslegen
Reddit, X, Bluesky & HN
Echtzeit-Kaufabsicht-Alerts
Unbegrenzte KI-Antworten
Nach Kaufabsicht sortiert
Verstößt es gegen die CFAA, sich einzuloggen und dann gegen die Nutzungsbedingungen einer Website zu verstoßen?
Die Entscheidung in Van Buren besagt, dass ein Überschreiten der autorisierten Zugriffsberechtigung voraussetzt, eine gesperrte Datei, einen Ordner oder eine Datenbank zu erreichen, nicht nur gegen eine Nutzungsrichtlinie zu verstoßen, während man ansonsten hereingelassen ist. Diese Argumentation spricht dagegen, einen bloßen Verstoß gegen die Nutzungsbedingungen als CFAA-Verstoß zu behandeln, auch wenn ein Gericht den Zugriff aufgrund anderer Tatsachen weiterhin als unbefugt einstufen könnte, etwa bei einem Login, den der Seitenbetreiber entzogen hat.
Bedeutet hiQ v. LinkedIn, dass jedes Unternehmen jedes öffentliche LinkedIn-Profil scrapen darf?
Nein. hiQ befasste sich mit Daten, die LinkedIn ohne Kontopflicht sichtbar gemacht hatte, und beide Entscheidungen des Ninth Circuit ergingen vorläufig; sie stellten eine ernsthafte Rechtsfrage fest, statt ein endgültiges Urteil für jeden Scraper zu fällen. Die Nutzungsbedingungen einer Plattform, Urheberrechtsansprüche und Ansprüche nach einzelstaatlichem Recht können Scraping weiterhin einschränken, selbst wo die CFAA nicht greift.
Wo kann ich die tatsächlichen Gerichtsentscheidungen statt einer Zusammenfassung lesen?
Van Buren v. United States ist als Slip Opinion des Supreme Court unter 593 U.S. ___ (2021) veröffentlicht, und hiQ Labs, Inc. v. LinkedIn Corp. ist unter 938 F.3d 985 (9th Cir. 2019) und, nach Zurückverweisung, unter 31 F.4th 1180 (9th Cir. 2022) veröffentlicht. Beide sind auf den eigenen Websites der Gerichte sowie in kostenlosen Rechtsdatenbanken wie Justia und CourtListener verfügbar.
Was ist ein "protected computer" nach der CFAA?
§ 1030(e)(2) definiert einen protected computer als einen Computer, der im oder für den zwischenstaatlichen oder internationalen Handel oder die Kommunikation genutzt wird, eine Kategorie, die praktisch jeden mit dem Internet verbundenen Computer umfasst. Beide Kernvarianten der CFAA, Zugriff ohne Autorisierung und exceeding authorized access, gelten nur für einen protected computer.
Kann ein Verstoß gegen robots.txt-Regeln die CFAA verletzen?
Allein nicht. Robots.txt gilt unabhängig von der CFAA, neben den Nutzungsbedingungen einer Plattform, und kann Verhalten einschränken, das die CFAA selbst nicht erfasst. Ein Verstoß gegen robots.txt ist eine andere Frage als die, ob der Zugriff "without authorization" erfolgte oder authorized access überschritten wurde.
Was ist der "gates-up-or-down"-Test aus Van Buren?
Richterin Barrett beschrieb exceeding authorized access in Van Buren als "gates-up-or-down"-Frage: Entweder kann eine Person auf eine bestimmte Datei oder ein System zugreifen, oder sie kann es nicht. Der Supreme Court nutzte diese Formel, um das Argument der Regierung zurückzuweisen, dass der Missbrauch von Informationen, auf die man ansonsten zugreifen darf, etwa durch den Verstoß gegen eine Nutzungsrichtlinie, als exceeding access zählt.
Warum verwies der Supreme Court hiQ v. LinkedIn an den Ninth Circuit zurück?
Der Supreme Court hob das ursprüngliche Urteil des Ninth Circuit von 2019 in hiQ v. LinkedIn auf und verwies den Fall zur erneuten Prüfung im Licht seiner eigenen Van-Buren-Entscheidung zurück. Im Rückverweisungsverfahren bestätigte der Ninth Circuit die einstweilige Verfügung am 18. April 2022 erneut und kam zu dem Schluss, dass Van Buren seine frühere Begründung bestärkte statt sie zu untergraben.
Sieh uns öfter bei Google
Ein Klick macht RedReplier zu einer bevorzugten Quelle. Unsere Artikel stehen dann weiter oben in deinen Top-Meldungen, im KI-Modus und in den KI-Übersichten.
Bevor du gehst...
RedReplier
Erreichen Sie jeden Käufer, der nach Ihrem Angebot sucht
RedReplier überwacht Reddit, X, Bluesky und Hacker News in Echtzeit, bewertet jeden Thread nach Kaufabsicht und entwirft Ihre Antwort, damit Sie als Erster da sind.
Reddit, X, Bluesky & HN
Echtzeit-Kaufabsicht-Alerts
Unbegrenzte KI-Antworten
Nach Kaufabsicht sortiert
Verwandte Artikel
Wann ist Web Scraping legal? Vier Fragen, vier getrennte Antworten
Kein Gesetz macht Web Scraping legal: CFAA, Vertragsrecht, Urheberrecht und GDPR antworten getrennt, und hiQ Labs v. LinkedIn trennte die ersten beiden.


Was CCBot für Common Crawls offenes Web-Archiv sammelt
Common Crawls Crawler CCBot baut ein kostenloses, offenes Web-Archiv, das KI-Labore in Trainingsdaten filtern, und eine robots.txt-Regel steuert alles.
Metas KI-Trainings-Crawler meta-externalagent, und wie Sie ihn sperren
Meta sammelt mit meta-externalagent öffentliche Seiten für das Training seiner KI-Modelle. Hier stehen der User-Agent-String und die robots.txt-Sperre.